Cloud · Seguridad de agentes IA18 de septiembre de 20264 min · actualizado el 21 de septiembre de 2026
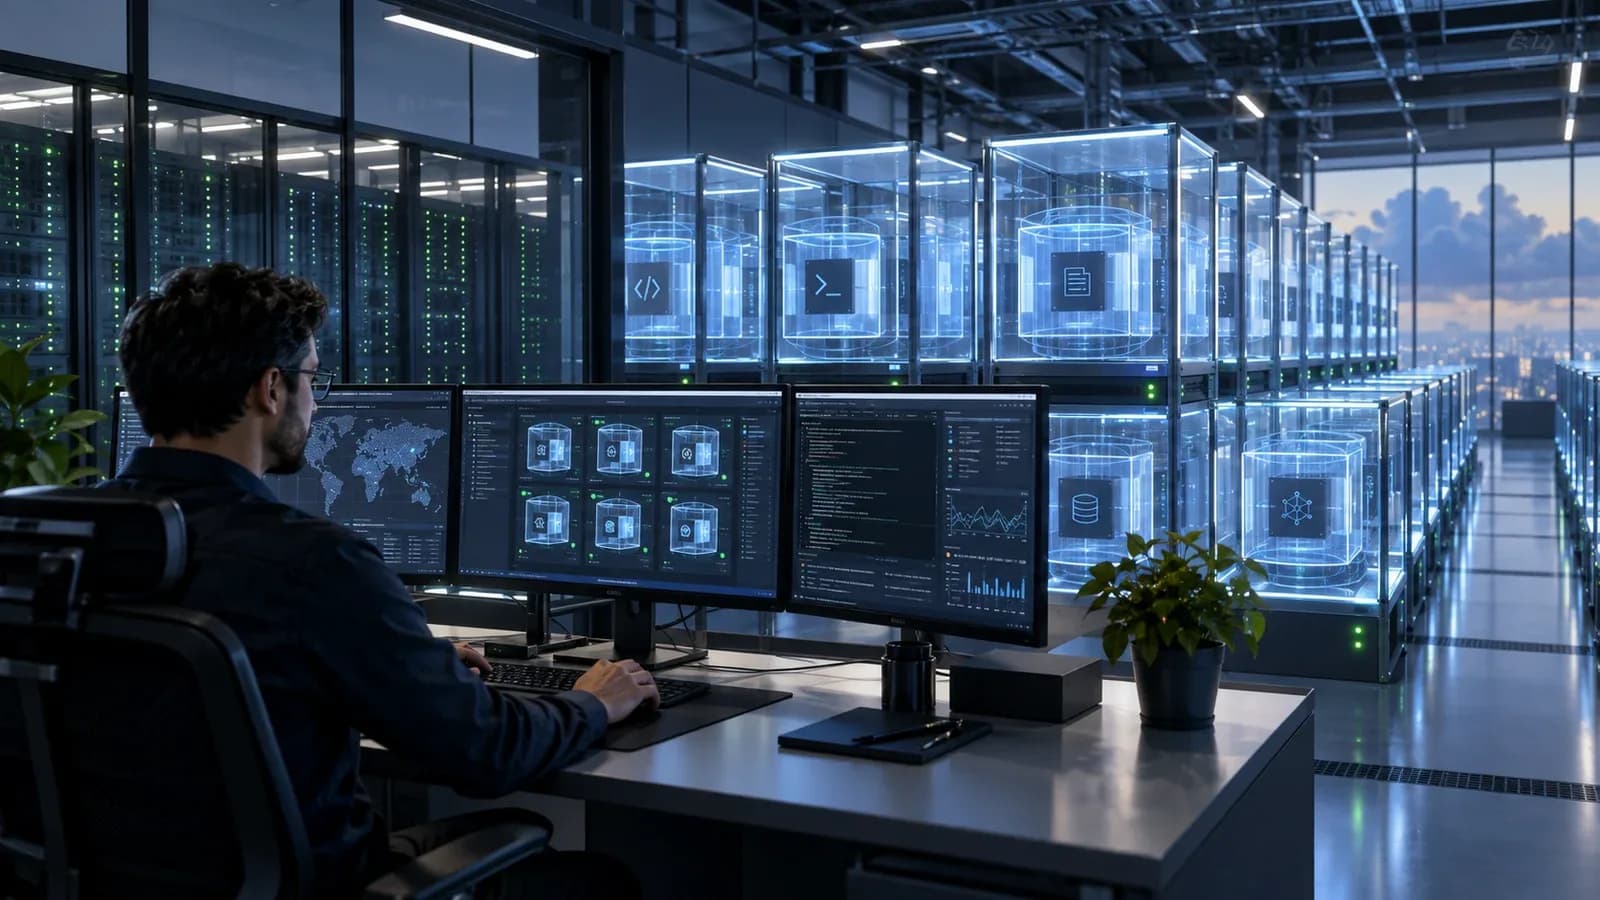
AWS propone MicroVM aisladas para agentes de IA autohospedados
Reformulado por Daillac
Fuente: AWS ↗D
En breve
- AWS presenta un plano de control autohospedado que lanza una MicroVM por sesión.
- El aislamiento abarca kernel, sistema de archivos y red.
- El control de salida y de secretos sigue siendo una decisión de arquitectura.
Aislar el lugar donde actúa el agente
El patrón de AWS crea un entorno efímero por sesión y mantiene la orquestación en la cuenta del cliente. La separación limita el impacto de código incorrecto, una herramienta comprometida o una inyección de prompt.
1 sesión
aislada por sesión reduce el estado compartido y el radio de impacto.
Fuente : AWS
Qué cambia para una empresa
Un sandbox es solo una capa. Debe combinarse con privilegios mínimos, credenciales de corta duración, destinos de red explícitos y registros útiles. Una MicroVM aislada con acceso total a producción sigue siendo peligrosa.
Cuatro controles para implementar
- Crear un entorno nuevo por sesión o tarea sensible.
- Montar solo los datos necesarios y en modo lectura cuando sea posible.
- Bloquear la red por defecto y permitir destinos requeridos.
- Destruir secretos y entorno al terminar la sesión.
Lo que este anuncio no permite concluir
El aislamiento por máquina virtual reduce el impacto, pero no impide que un agente autorizado envíe datos a un destino permitido o use un secreto excesivo. El modelo de amenazas debe cubrir el plano de control, la imagen base, las dependencias y los servicios accesibles.
TablaMarco de decisión · bloque compartible
| Evitar | Hacer | |
|---|---|---|
| 01 | AWS presenta un plano de control autohospedado que lanza una MicroVM por sesión. | Crear un entorno nuevo por sesión o tarea sensible. |
| 02 | El aislamiento abarca kernel, sistema de archivos y red. | Montar solo los datos necesarios y en modo lectura cuando sea posible. |
| 03 | El control de salida y de secretos sigue siendo una decisión de arquitectura. | Bloquear la red por defecto y permitir destinos requeridos. |
Preguntas prácticas
¿Qué anuncia exactamente la fuente principal?+
El patrón de AWS crea un entorno efímero por sesión y mantiene la orquestación en la cuenta del cliente. La separación limita el impacto de código incorrecto, una herramienta comprometida o una inyección de prompt.
¿Cuál es una primera acción razonable?+
Crear un entorno nuevo por sesión o tarea sensible. Montar solo los datos necesarios y en modo lectura cuando sea posible.
¿Qué limitación hay que tener presente?+
El aislamiento por máquina virtual reduce el impacto, pero no impide que un agente autorizado envíe datos a un destino permitido o use un secreto excesivo. El modelo de amenazas debe cubrir el plano de control, la imagen base, las dependencias y los servicios accesibles.
¿Cómo seguir la implementación?+
Bloquear la red por defecto y permitir destinos requeridos. Destruir secretos y entorno al terminar la sesión.
Convertir esta noticia en una decisión concreta
DAILLAC puede definir la arquitectura, los controles y las mediciones adecuados para su organización.
Fuentes y método
Artículo redactado a partir de dos fuentes primarias, verificadas el 21 de septiembre de 2026, y contextualizado para organizaciones de Quebec y Canadá.
Leer la fuente original: AWS ↗Hilo de noticias
18 de septiembre de 2026
IA · Gobernanza
Anthropic y Accenture invierten en la evaluación independiente de la IA
17 de septiembre de 2026
Cloud · Soberanía digital
Los modelos abiertos llegan a la nube soberana europea de AWS
15 de septiembre de 2026
IA · Transformación digital