Ciberseguridad · Aplicaciones cloud9 de septiembre de 20264 min · actualizado el 21 de septiembre de 2026
Microsoft publica una matriz de amenazas para aplicaciones web en la nube
Reformulado por Daillac
Fuente: Microsoft Security ↗D
En breve
- Microsoft organiza las técnicas de ataque a aplicaciones cloud según MITRE ATT&CK.
- La matriz abarca código, identidades, despliegues y recursos conectados.
- Puede convertir una auditoría técnica en un backlog de seguridad priorizado.
Una visión continua de la aplicación a la nube
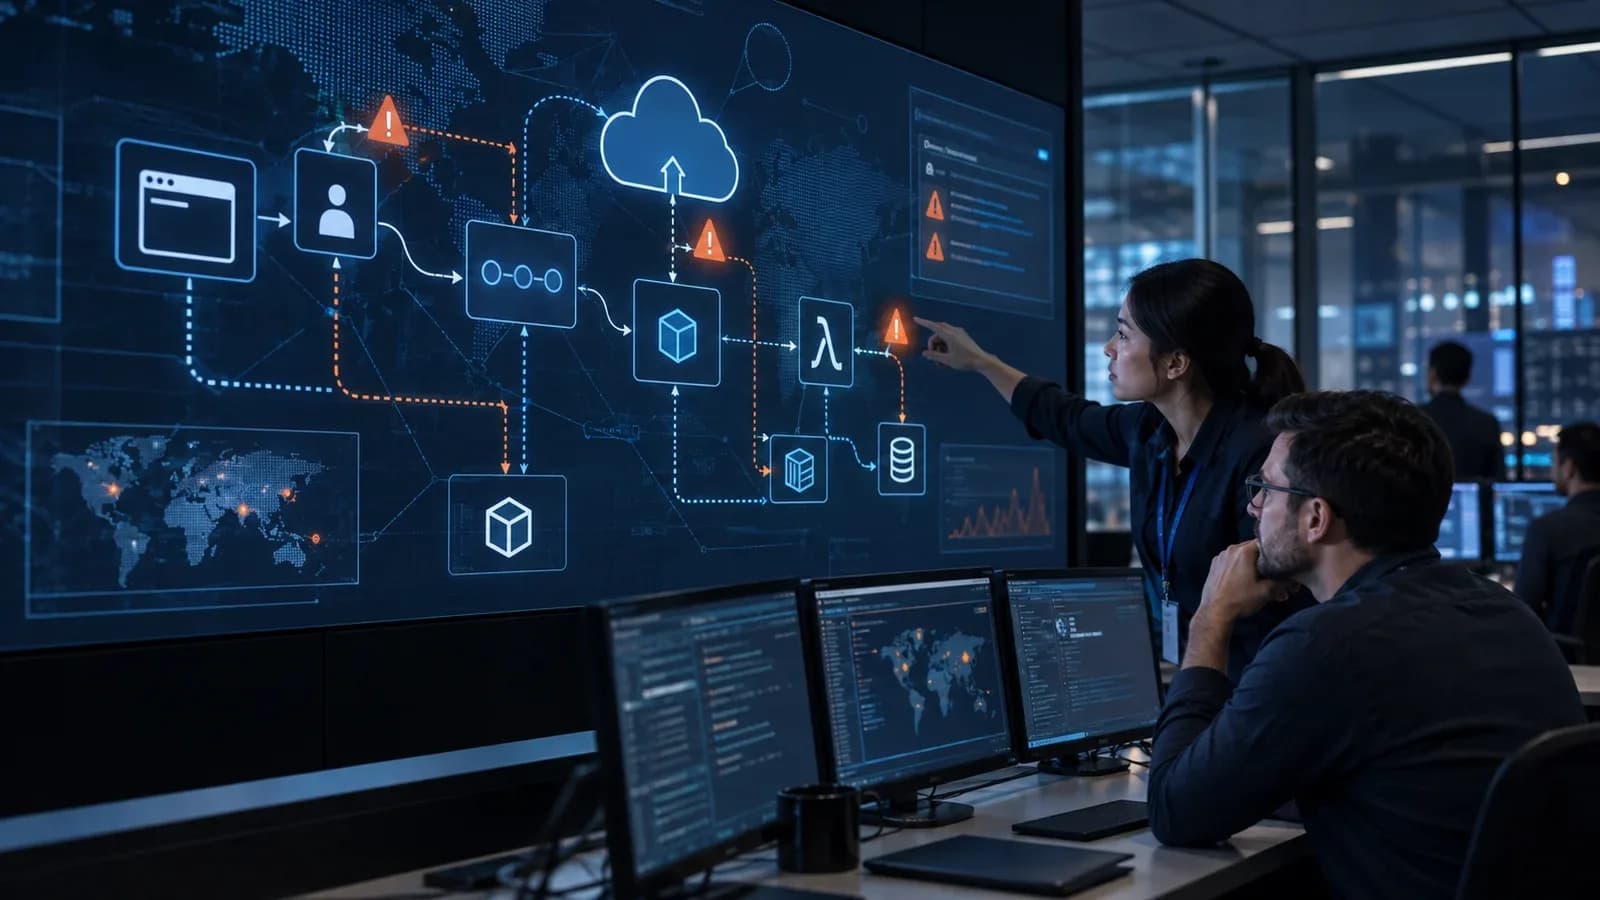
La matriz describe rutas que atraviesan vulnerabilidades, repositorios, registros de contenedores, interfaces administrativas, identidades de carga y bases de datos. Analizar por separado aplicación y plataforma puede ocultar estas cadenas.
11
tácticas estructuran la matriz, desde la preparación de recursos hasta el impacto.
Fuente : Microsoft Security
Qué cambia para una empresa
Para una pyme, la matriz funciona como lista de control. Conviene empezar por activos expuestos, secretos accesibles en ejecución y rutas que pueden modificar producción, y asignar cada riesgo a un responsable y una prueba de corrección.
Cuatro controles para implementar
- Inventariar interfaces públicas y administrativas.
- Reducir privilegios de identidades de carga.
- Proteger repositorios, registros y pipelines con MFA y aprobaciones.
- Probar la detección sobre una ruta de ataque completa.
Lo que este anuncio no permite concluir
Una matriz organiza escenarios conocidos, pero no sustituye el análisis de la arquitectura real ni la búsqueda de vulnerabilidades del código. También puede crear falsa confianza si existe un control en papel sin registros, pruebas ni responsable operativo.
TablaMarco de decisión · bloque compartible
| Evitar | Hacer | |
|---|---|---|
| 01 | Microsoft organiza las técnicas de ataque a aplicaciones cloud según MITRE ATT&CK. | Inventariar interfaces públicas y administrativas. |
| 02 | La matriz abarca código, identidades, despliegues y recursos conectados. | Reducir privilegios de identidades de carga. |
| 03 | Puede convertir una auditoría técnica en un backlog de seguridad priorizado. | Proteger repositorios, registros y pipelines con MFA y aprobaciones. |
Preguntas prácticas
¿Qué anuncia exactamente la fuente principal?+
La matriz describe rutas que atraviesan vulnerabilidades, repositorios, registros de contenedores, interfaces administrativas, identidades de carga y bases de datos. Analizar por separado aplicación y plataforma puede ocultar estas cadenas.
¿Cuál es una primera acción razonable?+
Inventariar interfaces públicas y administrativas. Reducir privilegios de identidades de carga.
¿Qué limitación hay que tener presente?+
Una matriz organiza escenarios conocidos, pero no sustituye el análisis de la arquitectura real ni la búsqueda de vulnerabilidades del código. También puede crear falsa confianza si existe un control en papel sin registros, pruebas ni responsable operativo.
¿Cómo seguir la implementación?+
Proteger repositorios, registros y pipelines con MFA y aprobaciones. Probar la detección sobre una ruta de ataque completa.
Convertir esta noticia en una decisión concreta
DAILLAC puede definir la arquitectura, los controles y las mediciones adecuados para su organización.
Fuentes y método
Artículo redactado a partir de dos fuentes primarias, verificadas el 21 de septiembre de 2026, y contextualizado para organizaciones de Quebec y Canadá.
Leer la fuente original: Microsoft Security ↗Hilo de noticias
18 de septiembre de 2026
Cloud · Seguridad de agentes IA
AWS propone MicroVM aisladas para agentes de IA autohospedados
18 de septiembre de 2026
IA · Gobernanza
Anthropic y Accenture invierten en la evaluación independiente de la IA
17 de septiembre de 2026
Cloud · Soberanía digital