Cybersécurité · Applications cloud9 septembre 20264 min · mis à jour le 21 septembre 2026
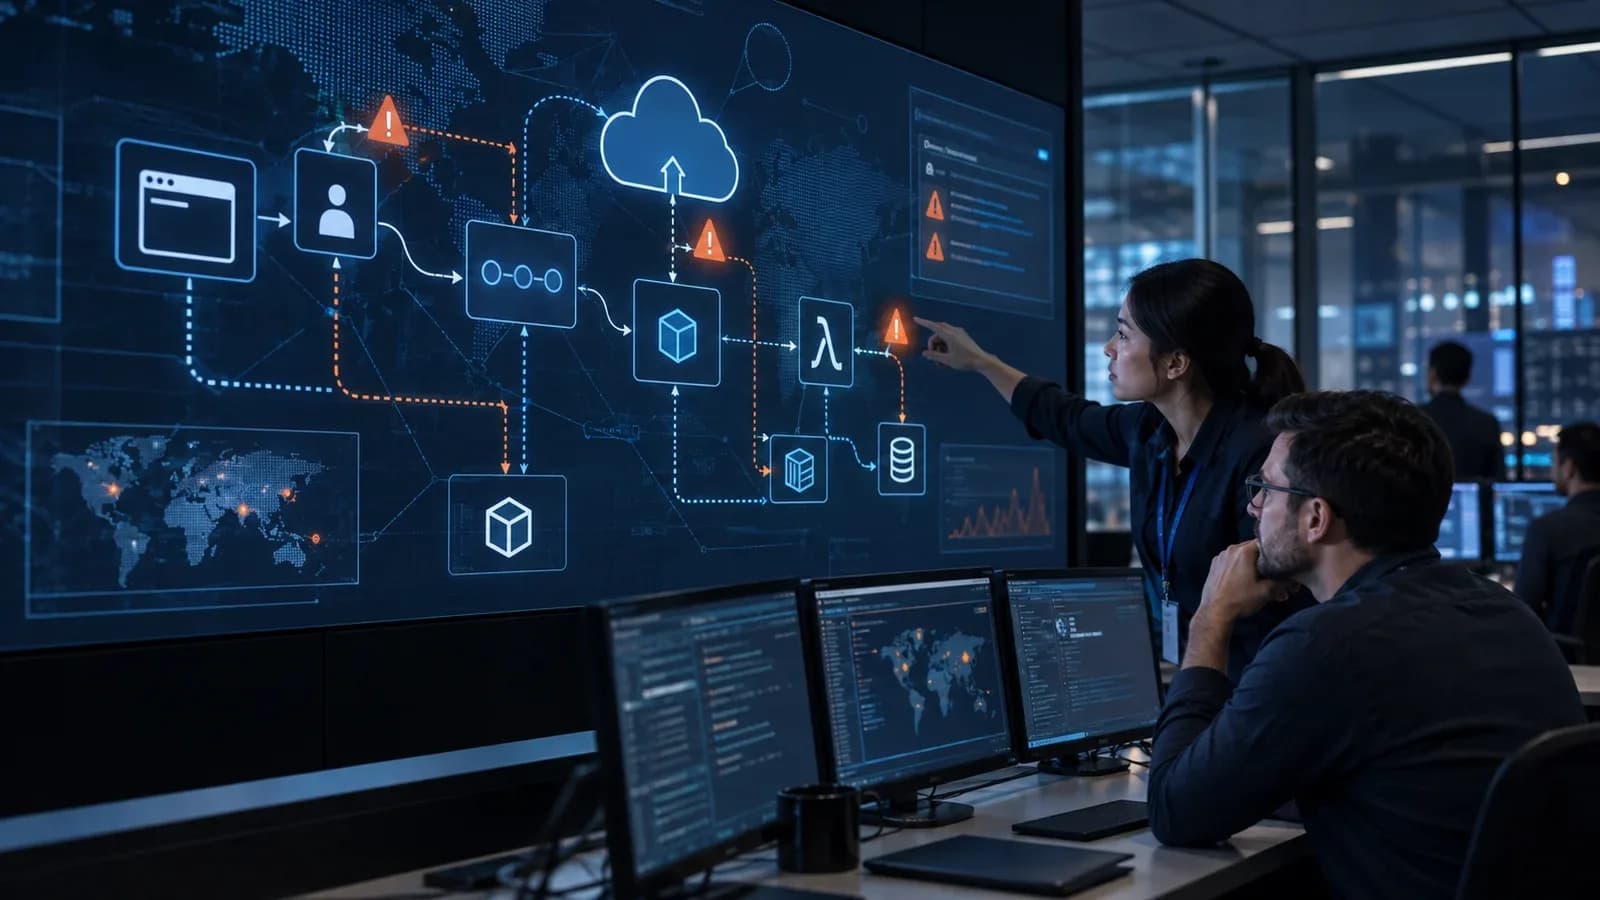
Microsoft publie une matrice de menaces pour les applications web cloud
Reformulé par Daillac
Source : Microsoft Security ↗D
En bref
- Microsoft organise les techniques d’attaque des applications cloud selon MITRE ATT&CK.
- La matrice couvre le code, les identités, les déploiements et les ressources connectées.
- Elle peut transformer un audit technique en backlog de sécurité priorisé.
Une vue continue de l’application au nuage
La matrice décrit des chemins qui traversent vulnérabilités applicatives, dépôts de code, registres de conteneurs, interfaces d’administration, identités de charge et bases de données. L’analyse séparée de l’application et de la plateforme peut masquer ces enchaînements.
11
tactiques structurent la matrice, de la préparation des ressources à l’impact.
Source : Microsoft Security
Ce que cela change pour une entreprise
Pour une PME, la matrice sert surtout de liste de contrôle structurée. Il faut commencer par les actifs exposés, les secrets accessibles à l’exécution et les chemins capables de modifier la production, puis relier chaque risque à un propriétaire et à une preuve de correction.
Quatre contrôles à mettre en place
- Inventorier les interfaces publiques et administratives.
- Réduire les privilèges des identités de charge.
- Protéger dépôts, registres et pipelines par MFA et approbations.
- Tester la détection sur un chemin d’attaque complet.
Ce que cette annonce ne permet pas de conclure
Une matrice de menaces organise des scénarios connus, mais ne remplace pas l’analyse de l’architecture réelle ni la recherche de vulnérabilités propres au code. Elle peut aussi donner une fausse impression de couverture si une technique possède un contrôle sur papier sans journal, test ni responsable opérationnel.
TableauCadre de décision · bloc partageable
| À éviter | À faire | |
|---|---|---|
| 01 | Microsoft organise les techniques d’attaque des applications cloud selon MITRE ATT&CK. | Inventorier les interfaces publiques et administratives. |
| 02 | La matrice couvre le code, les identités, les déploiements et les ressources connectées. | Réduire les privilèges des identités de charge. |
| 03 | Elle peut transformer un audit technique en backlog de sécurité priorisé. | Protéger dépôts, registres et pipelines par MFA et approbations. |
Questions pratiques
Qu’annonce précisément la source principale?+
La matrice décrit des chemins qui traversent vulnérabilités applicatives, dépôts de code, registres de conteneurs, interfaces d’administration, identités de charge et bases de données. L’analyse séparée de l’application et de la plateforme peut masquer ces enchaînements.
Quelle est la première action raisonnable?+
Inventorier les interfaces publiques et administratives. Réduire les privilèges des identités de charge.
Quelle limite faut-il garder en tête?+
Une matrice de menaces organise des scénarios connus, mais ne remplace pas l’analyse de l’architecture réelle ni la recherche de vulnérabilités propres au code. Elle peut aussi donner une fausse impression de couverture si une technique possède un contrôle sur papier sans journal, test ni responsable opérationnel.
Comment suivre la mise en œuvre?+
Protéger dépôts, registres et pipelines par MFA et approbations. Tester la détection sur un chemin d’attaque complet.
Transformer cette nouvelle en décision concrète
DAILLAC peut cadrer l’architecture, les contrôles et les mesures adaptés à votre organisation.
Sources & méthode
Article rédigé à partir de deux sources primaires, vérifiées le 21 septembre 2026, puis mis en contexte pour les PME québécoises et canadiennes.
Lire la source originale : Microsoft Security ↗Fil d’actualité
18 septembre 2026
Cloud · Sécurité des agents IA
AWS propose des MicroVM isolées pour les agents IA auto-hébergés
18 septembre 2026
IA · Gouvernance
Anthropic et Accenture investissent dans l’évaluation indépendante de l’IA
17 septembre 2026
Cloud · Souveraineté numérique